Hoe snel draait jouw bedrijf weer na IT-uitval?
Hoe snel draait jouw bedrijf weer na IT-uitval?
Ontdek met 7 vragen of jullie processen, back-ups en herstelplannen goed geregeld én aantoonbaar zijn i.v.m. de Cyberbeveiligingswet / NIS2.
Afspraken op papier zijn niet meer genoeg dankzij de Cyberbeveiligingswet
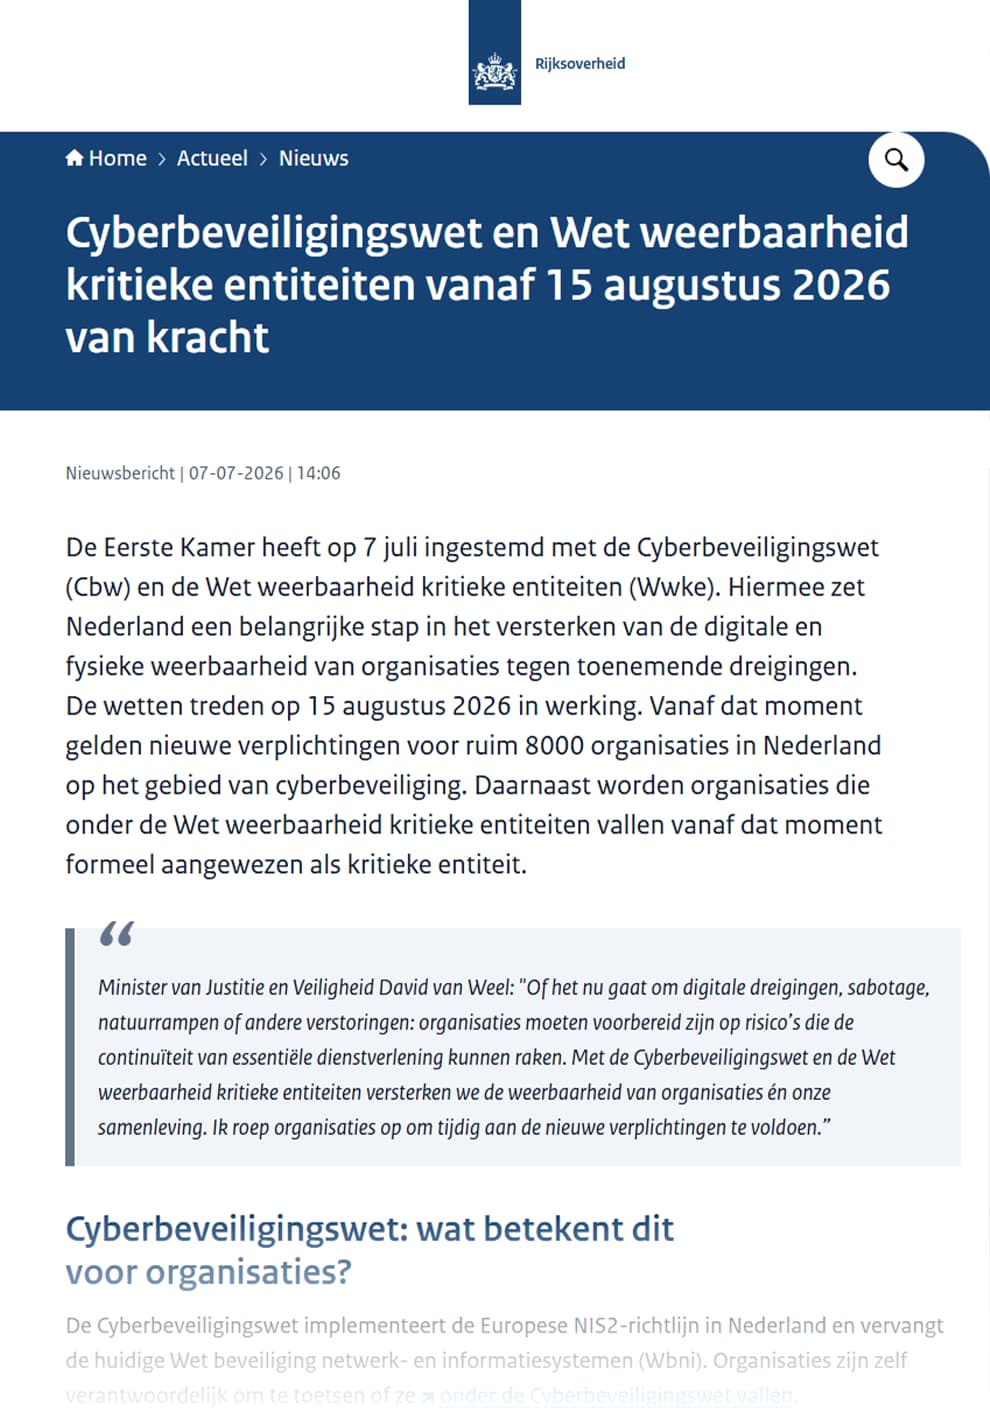
Als bedrijf maak je afspraken met je IT-partner over beveiligingsmaatregelen en back-up. Het enige probleem is dat het ‘regelen’ niet meer genoeg is nu de Cyberbeveiligingswet van kracht is sinds 15 augustus 2026.
De afspraken met je IT-partner moeten hierdoor niet alleen op papier staan. Ze moeten ook in de praktijk werken, omdat je moet kunnen aantonen dat kritieke processen binnen je organisatie binnen acceptabele tijd hervat kunnen worden.
Welke bedrijven vallen onder de Cyberbeveiligingswet?
De Cyberbeveiligingswet is de Nederlandse uitwerking van de Europese NIS2-richtlijn.
De wet geldt rechtstreeks voor bepaalde organisaties in achttien aangewezen sectoren. Denk aan energie, vervoer, gezondheidszorg, overheid, digitale infrastructuur, ICT-dienstverlening, levensmiddelen, chemie en delen van de maakindustrie.
In de aangewezen sectoren gaat het meestal om organisaties met 50 of meer medewerkers (fte). Kleinere organisaties vallen er op basis van omvang alleen onder als hun jaaromzet én hun balanstotaal boven de 10 miljoen euro liggen.
Het type dienstverlening, de organisatiestructuur en uitzonderingen bepalen uiteindelijk of de wet daadwerkelijk van toepassing is op je bedrijf.
Controleer of de Cyberbeveiligingswet voor jouw organisatie geldt.
Gebruik de officiële NIS2-zelfevaluatie van de RDI en bekijk de actuele informatie van de Rijksoverheid.
Valt je bedrijf rechtstreeks onder de wet?
Wat verandert de Cyberbeveiligingswet voor bedrijven?
De kern van het antwoord zit in de zorgplicht. Bedrijven die onder de wet vallen moeten passende maatregelen nemen om de continuïteit van hun dienstverlening zoveel mogelijk te waarborgen.
Zij moeten zélf een risicobeoordeling maken welke processen kritiek zijn, wat daarmee mis kan gaan en hoe groot de impact is. Op basis daarvan moeten zij passende maatregelen nemen. De wet vraagt ook dat zij kunnen aantonen dat hun maatregelen in de praktijk werken.
Je moet dit aantoonbaar voor elkaar hebben:
Er moeten passende maatregelen zijn voor bedrijfscontinuïteit, back-upbeheer, herstel en crisisbeheer.
Het bestuur moet de maatregelen goedkeuren en toezicht houden op de uitvoering.
Ook risico’s bij rechtstreekse leveranciers en dienstverleners moeten worden meegenomen.
De organisatie moet kunnen aantonen dat afgesproken maatregelen daadwerkelijk worden toegepast en werken.

Wat zijn de consequenties als je het niet kunt aantonen?
Het niet naleven van de Cyberbeveiligingswet kan leiden tot forse boetes voor de organisatie. Voor essentiële entiteiten kan de boete oplopen tot 10 miljoen euro of 2% van de wereldwijde jaaromzet. Voor belangrijke entiteiten geldt maximaal 7 miljoen euro of 1,4%. Welk maximum van toepassing is, hangt af van het type entiteit en de overtreding.
7 vragen om te testen of de continuïteit in jullie bedrijf aantoonbaar is
Een plan of technische maatregel heeft pas waarde als duidelijk is wat ermee wordt beschermd en of het in de praktijk werkt. Loop de vragen daarom langs met één focus: kun je het antwoord onderbouwen met bewijs, of is het (nog) een aanname? Kun je alleen "dat zal wel goed zitten" zeggen, dan heb je je verbeterkansen gevonden.
- 1
Welke processen zijn bedrijfskritisch en welke systemen, gegevens en mensen zijn daarvoor nodig?
- 2
Wie neemt de leiding bij IT-uitval en wie mag besluiten over prioriteiten en communicatie?
- 3
Worden back-ups niet alleen gemaakt, maar zijn ze ook succesvol terug te zetten en functioneel getest?
- 4
Is er een actueel herstel- en crisisplan dat ook buiten de normale IT-omgeving beschikbaar is?
- 5
Hoeveel dataverlies is acceptabel en binnen welke tijd moet ieder kritisch proces weer werken?
- 6
Van welke IT-leverancier(s) is ieder kritisch proces afhankelijk en welke herstelafspraken heb je met hen gemaakt?
- 7
Valt je organisatie rechtstreeks onder de wet of krijg je via klanten te maken met keten-verantwoordelijkheden?
Wat betekent de Cyberbeveiligingswet in de praktijk voor de IT?
Let op dat de continuïteit van je IT niet gebaseerd is op aannames
Je IT-partner houdt de systemen in de gaten en elke nacht wordt automatisch een back-up gemaakt. Ook weet je wie je moet bellen als er een storing is. Maar minder vaak is vastgelegd wat er ná IT-uitval als eerst hersteld moet worden, welke gegevens verloren mogen gaan en welke niet. En hoe lang herstelwerkzaamheden werkelijk duren?
Een voorbeeld. Op een vrijdagmiddag versleutelt ransomware een deel van je systemen. De back-up van die nacht is er, dus de eerste reactie is opluchting. Tot blijkt dat het terugzetten langer duurt dan gedacht, dat het herstellen van één cruciale koppeling niet direct lukt, en dat niemand formeel mag besluiten welk proces als eerste weer moet draaien.
De techniek is meestal niet het grootste probleem, maar de onduidelijkheid als in de praktijk iets misgaat. Je moet álles gepland hebben wat er gebeurt zodra de IT echt uitvalt. “Het komt goed”, is geen goed antwoord meer.
Wil je weten welke informatie je van een IT-partner mag verwachten? Lees dan ook ons artikel Hoe krijg je inzicht in wat je IT-partner uitvoert?
Een back-up is pas waardevol als je er data en processen mee kunt herstellen
Je IT-partner maakt automatisch back-ups. Dat is stap 1, want ook het terugzetten van een back-up moet getest worden. Daarin zijn twee niveaus te onderscheiden.
Tijdens een standaard back-up hersteltest meet je hoe lang het duurt om de boel weer draaiende te krijgen, welke bestanden keurig terugkomen en hoeveel gegevens verloren gaan.
Je kunt ook een volledige hersteltest doen van applicaties, koppelingen en bedrijfsprocessen. Dan zie je ook of (maatwerk)koppelingen met externe systemen, zoals je boekhoud- of orderpakket, na het terugzetten weer werken. Lukt dat niet, dan liggen er alsnog processen stil en zijn extra maatregelen nodig om ze weer draaiende te krijgen. Daarom houd je tijdens zo'n test ook bij hoe lang medewerkers niet kunnen werken.
Tip: maak duidelijke afspraken met je IT-partner over welk soort test zij voor jou uitvoeren.
Zo helpt SoftTech je met aantoonbare IT-beveiliging
SoftTech kan je ondersteunen met technische maatregelen, zoals vulnerability management, security monitoring, security patch management, endpoint detection & response (EDR), Microsoft 365 Security, back-upmonitoring, back-uphersteltests en security awareness-trainingen. Maar jouw organisatie blijft verantwoordelijk voor beleid, risicoafwegingen en naleving van de wet. Bepaal dus zelf de eisen voor elk bedrijfskritisch proces, eventueel met advies van je IT-partner.
Basispakket
Voor iedere klant met SoftTech Werkplekbeheer + Gebruikersondersteuning. Updates, virusbescherming en back-upbewaking.
Advanced-pakket
Kwetsbaarheden eerder ontdekken en verdachte activiteiten bewaken. Basis, plus scans op zwakke plekken en bewaking van verdachte meldingen. Eenmalig inrichten als project, daarna grotendeels automatisch.
NIS2 Ready-pakket *
Aantoonbaar in control. (Aanvullend op Basis en Advanced) Microsoft 365 Security Management, awareness-trainingen, phishingsimulaties en back-uphersteltests.
*NIS2 Ready betekent dat de technische maatregelen zijn ingericht. Daarvoor zijn alle modules nodig, invoeren kan stap voor stap. Volledige naleving vraagt ook beleid, risicoafwegingen en vastgelegde besluiten van je organisatie.
SoftTech biedt je een vrijblijvend gesprek om je continuïteit op hoofdlijnen door te nemen
Voor dit eerste gesprek hebben wij géén toegang tot je systemen nodig. We brengen eerst in kaart welke maatregelen je hebt (zonder te beoordelen of ze correct werken) en waarover nog betere afspraken gemaakt moeten worden.
Dit kun je verwachten:
We bespreken welke technische maatregelen, rapportages en herstelafspraken jouw organisatie nodig heeft.
Je krijgt antwoord op de vraag of voor jouw organisatie ook overheidssubsidie mogelijk is.
We helpen je bij het beantwoorden van de vragen: welke processen zijn bedrijfskritisch, hoeveel uitval is acceptabel en wie besluit tijdens een crisis?
We adviseren of een vervolgstap zinvol is om te controleren of jouw maatregelen werken, bijvoorbeeld technisch onderzoek of een back-uphersteltest.

Ik meld me aan voor een vrijblijvend continuïteitsgesprek
Als je hieronder je gegevens achterlaat, dan nemen wij binnen 2 werkdagen contact met je op.
Vragen? Bel ons direct
Onze collega Kees Quist staat voor je klaar met heldere antwoorden.
Samengevat: geregeld is niet hetzelfde als aantoonbaar geregeld
Terug naar de vraag waar we mee begonnen: “Hoe snel kunnen we weer werken als de IT uitvalt en weten we zeker dat dit lukt?”
Een goed antwoord bestaat niet alleen uit een back-up, contract of herstelplan. Je moet als bedrijf zelf beslissen welke processen prioriteit hebben, wie verantwoordelijk is, welke hersteltijd haalbaar is en dat het herstel wordt getest.
Dat geeft je als IT-manager meer controle over je IT bij uitval en geeft de directie meer rust omdat het aantoonbaar geregeld is. Uitval kan immers nooit volledig worden voorkomen, maar met de juiste maatregelen is het wel duidelijk hoe je organisatie handelt en herstelt wanneer het toch gebeurt. En dat is precies wat de Cyberbeveiligingswet van bedrijven vraagt.
Veelgestelde vragen over de Cyberbeveiligingswet en continuïteit
Of de wet rechtstreeks geldt, hangt onder meer af van de sector, het type dienstverlening, de omvang en de organisatiestructuur. Gebruik de officiële NIS2-zelfevaluatie voor een eerste indicatie.
Niet automatisch. Maar organisaties die onder de wet vallen zijn wel aansprakelijk voor de risico’s van hun rechtstreekse leveranciers en dienstverleners. Daarom kan een klant je vragen om beveiligingsmaatregelen, rapportages, afspraken over incidenten en herstel, of een audit.
Een ISO 27001-certificaat kan helpen om uitgevoerde maatregelen aantoonbaar te maken, maar is niet verplicht en dekt ook niet ieder ketenrisico af.
Dat zijn testresultaten, actuele plannen, rapportages met uitkomsten, vastgelegde afspraken en verantwoordelijkheden.
Nee. Een back-up is één onderdeel van herstel. Je moet ook weten of de gegevens volledig en schoon kunnen worden teruggezet, of applicaties daarna functioneren en hoeveel tijd het totale herstel kost.
Een hersteltest geeft daar meer inzicht in dan alleen een melding dat de back-up succesvol is uitgevoerd. Of applicaties, (maatwerk)koppelingen en processen daarna ook weer werken, toets je met een aparte, bredere test.
Een bruikbaar plan benoemt minimaal de kritieke processen, verantwoordelijkheden, bereikbaarheid, herstelvolgorde, noodvoorzieningen, leveranciersafhankelijkheden en communicatie tijdens een incident.
Het plan moet ook worden bijgehouden en geoefend. Anders ontdek je pas tijdens daadwerkelijke IT-uitval welke informatie ontbreekt, wat niet meer klopt en of het plan in de praktijk werkt.
Voor een eerste gesprek wel. We brengen dan op hoofdlijnen de technische maatregelen, rapportages, herstelafspraken en leveranciersafhankelijkheden in beeld. Daarvoor hebben wij géén toegang tot je systemen nodig. Zonder toegang kunnen we nog niet vaststellen of de maatregelen aantoonbaar werken.
Geef je tijdens het gratis gesprek aan dat je dit door ons wil laten testen? Dan kan dit als aanvullende dienst worden afgenomen. Dan spreken we vooraf duidelijk af wat we onderzoeken of testen en welke toegang daarvoor nodig is.
Bijna, maar niet helemaal. NIS2 is de Europese richtlijn; de Cyberbeveiligingswet is de Nederlandse wet die die richtlijn in nationale wetgeving vertaalt. Een Europese richtlijn geldt niet rechtstreeks, want elk land zet het om in een eigen wet. Voor jouw organisatie is dus de Cyberbeveiligingswet leidend.
“NIS2” is de bekendere naam voor hetzelfde onderwerp en wordt vaak als synoniem gebruikt. Kom je de term NIS2 tegen, bijvoorbeeld in de officiële NIS2-zelfevaluatie, dan gaat het over diezelfde wetgeving.
Onderwerpen in onze kennisbank
Kies een onderwerp en ontdek hoe je met IT, software en automatisering meer grip krijgt op je organisatie.
-
IT-beheer, beveiliging en compliance
Praktische uitleg over professioneel IT-beheer, cybersecurity en compliance. Herken risico’s, begrijp verplichtingen en maak betere keuzes voor jullie IT.
Lees verder!
-
Softwareontwikkeling en AI
Wil je nieuwe software bouwen, een bestaande applicatie vernieuwen of AI verantwoord inzetten? In dit onderdeel van de kennisbank vind je praktische uitleg over maatwerksoftware, webapplicaties, softwarearchitectuur en AI-toepassingen, zodat je vóór en tijdens de ontwikkeling betere keuzes maakt.
Lees verder!

 Deze site wordt beschermd door reCAPTCHA. Het Google